Tres piezas con responsabilidades distintas
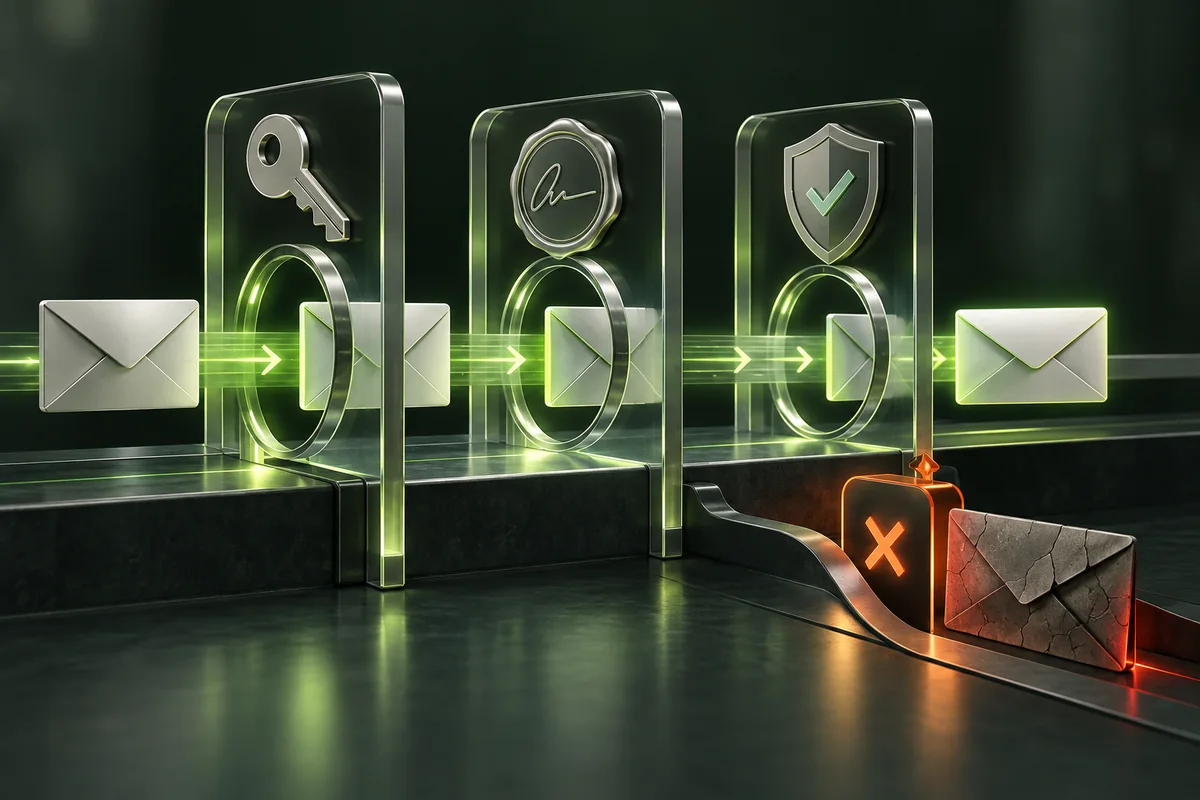
SPF publica qué emisores están autorizados para un dominio. DKIM firma mensajes para que el receptor pueda verificar una firma asociada a una clave pública DNS. DMARC define cómo evaluar alineación con el dominio visible y dónde enviar reportes. Ninguna política garantiza entrega ni sustituye reputación, higiene de listas o configuración correcta del proveedor.
Secuencia segura
- Enumera todos los servicios que envían correo con tu dominio.
- Publica un único registro SPF que incluya los emisores necesarios; no crees varios SPF para el mismo nombre.
- Activa DKIM con cada proveedor y publica sus selectores como indique su consola.
- Empieza DMARC con
p=noney una dirección agregada controlada para revisar informes. - Corrige fuentes legítimas, valida alineación y solo después evalúa políticas más estrictas.
En este sitio el correo de salida utiliza el relay SMTP de Brevo y los registros DNS se administran en Cloudflare. No publico valores de DNS, selectores ni direcciones operativas aquí; cambian según cuenta y proveedor.
Verificación
Envía un mensaje de prueba a buzones distintos y revisa Authentication-Results en los encabezados recibidos. Comprueba SPF, DKIM y DMARC, y confirma que los reportes agregados llegan y se procesan.
Referencias normativas: SPF, RFC 7208, DKIM, RFC 6376 y DMARC, RFC 7489. No copies una política estricta de otro dominio: primero descubre todos tus emisores.
Preguntas, ideas y hallazgos.
Tu experiencia también cuenta.
Inicia sesión para participar en esta conversación.
La conversación empieza contigo.