DNS redundante en mi homelab: dos AdGuard Home, Proxmox, UniFi y AdGuard Home Sync
Categorías: Homelab, Proxmox, UniFi, DNS, Privacidad Descripción SEO: Cómo desplegué dos AdGuard Home en nodos Proxmox independientes, sincronizados con AdGuard Home Sync, y los distribuí por DHCP a mis VLAN de UniFi.
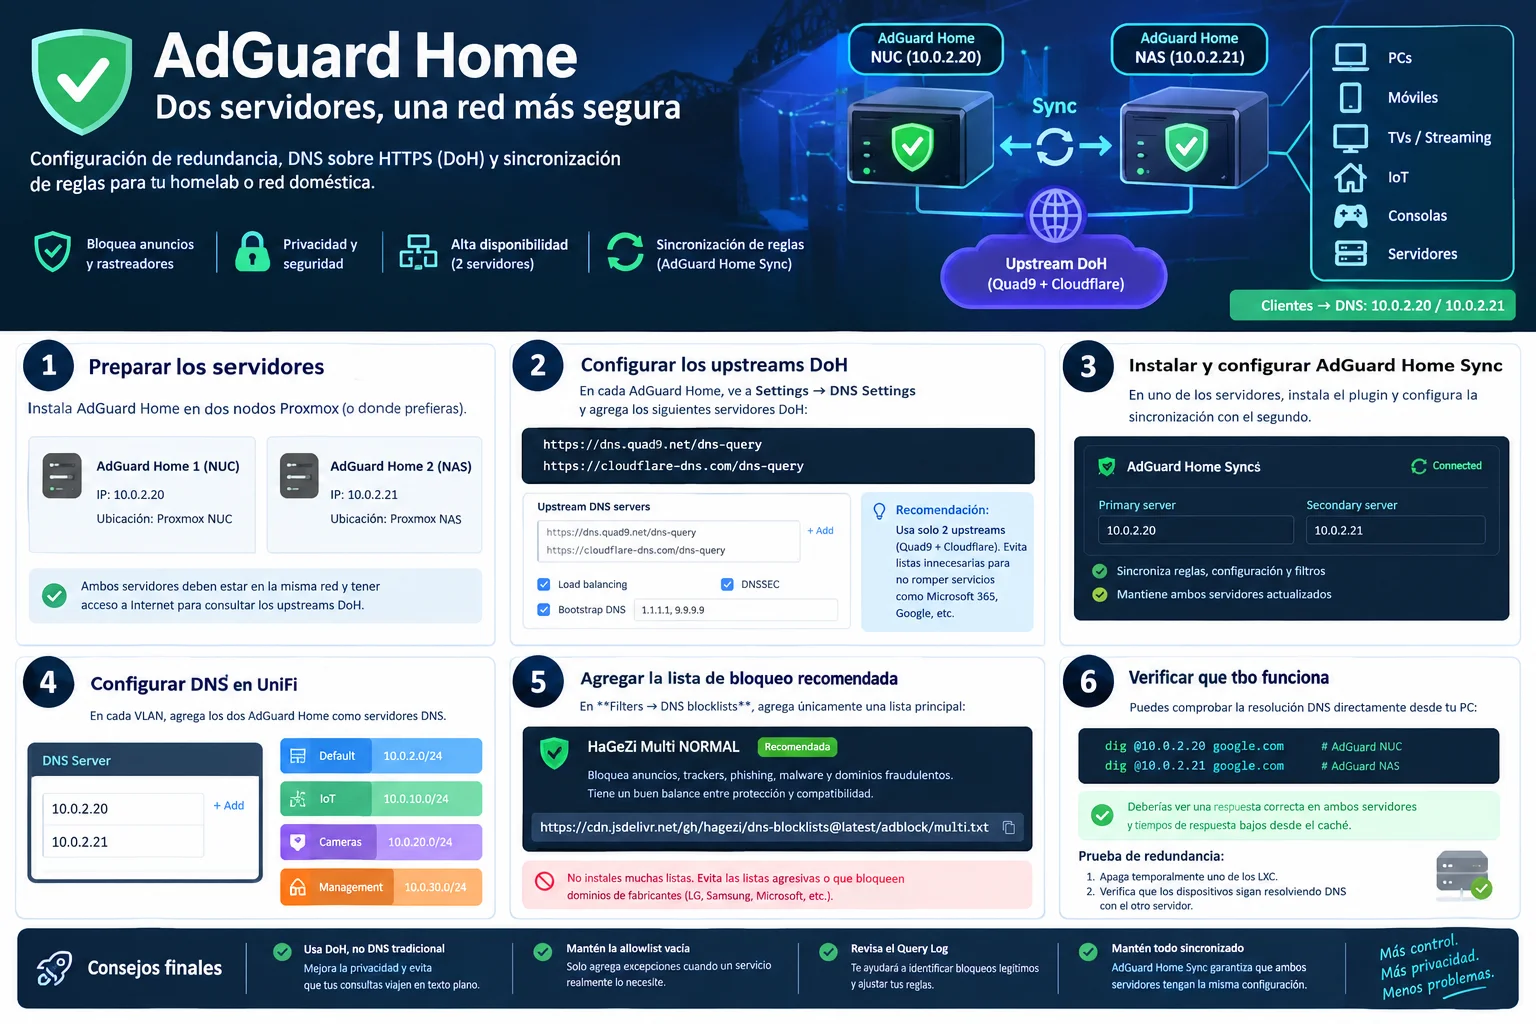
Nota: Las infografías son ilustrativas. Para direcciones, comandos y ajustes exactos, sigue el texto de esta guía.
Por qué decidí usar dos servidores DNS
Mi red doméstica tiene varios segmentos VLAN y depende del DNS para prácticamente todo: computadoras, teléfonos, televisores, cámaras, dispositivos IoT y servicios del homelab. Un único servidor AdGuard Home es cómodo, pero también es un punto único de fallo. Mi objetivo fue desplegar dos instancias independientes de AdGuard Home en dos equipos físicos distintos y mantener sus configuraciones alineadas.
Esto aporta redundancia, no un clúster DNS con conmutación instantánea garantizada. Los clientes reciben dos servidores DNS y cada sistema operativo decide cuándo consultar uno u otro.
Arquitectura real
| Componente | Ubicación | Dirección |
|---|---|---|
| AdGuard Home principal | LXC en Proxmox NUC | 10.0.2.20 |
| AdGuard Home secundario | LXC en Proxmox NAS | 10.0.2.21 |
| AdGuard Home Sync | Docker/Portainer en NUC | Interfaz adguardsync.edwardlopez.tech |
| Nginx Proxy Manager | Reverse proxy interno | 192.168.1.191 |
| UniFi Dream Machine Pro | Gateway, DHCP y VLAN | Entrega ambos DNS por DHCP |
| TrueNAS | VM en Proxmox NAS | Independiente de los LXC DNS |
Flujo de consultas: dispositivos de las VLAN → 10.0.2.20 o 10.0.2.21 → filtros y caché de AdGuard → upstream DNS over HTTPS (DoH) cuando sea necesario.
Flujo de sincronización: AdGuard Home Sync en Docker → API del AdGuard principal → API del secundario. La sincronización replica ajustes compatibles, pero no comparte el caché DNS ni garantiza replicación de estadísticas o logs.
1. Instalar AdGuard Home en ambos Proxmox
Utilicé los scripts comunitarios de Proxmox VE Helper-Scripts para crear un LXC con AdGuard Home en cada nodo. Es importante revisar el script y sus opciones antes de ejecutarlo, y utilizar la fuente oficial del proyecto: <https://community-scripts.github.io/ProxmoxVE/>.
Asigné IP estáticas (o reservas DHCP consistentes):
- NUC:
10.0.2.20 - NAS:
10.0.2.21
Comprobé que ambos servicios escucharan en TCP y UDP 53 y que sus interfaces de administración estuvieran disponibles por IP. Si los clientes están en otras VLAN, las reglas de firewall deben permitir TCP/UDP 53 desde esas VLAN hacia ambas IP.
No instalé AdGuard dentro de TrueNAS: prefiero que el DNS continúe funcionando aunque tenga que reiniciar la VM de almacenamiento.
2. Elegir upstreams DNS cifrados
En AdGuard Home → Settings → DNS settings → Upstream DNS servers, elegí DNS over HTTPS para cifrar las consultas desde AdGuard hacia el proveedor de resolución.
Una opción equilibrada es:
https://dns.quad9.net/dns-query
https://cloudflare-dns.com/dns-query
Importante: Quad9 dns.quad9.net aplica filtrado de amenazas; dns10.quad9.net es una variante sin ese bloqueo. Si se mezclan Quad9 filtrado y Cloudflare mediante balanceo, algunas consultas pueden obtener resultados diferentes según el upstream seleccionado. Para un comportamiento uniforme, se puede usar un solo proveedor como principal y otro como respaldo, comprobando el funcionamiento del modo de fallback elegido.
DoH protege el trayecto entre AdGuard y el upstream, pero no cifra automáticamente el DNS tradicional que los clientes envían por puerto 53 dentro de la LAN. También se necesitan resolutores de arranque (bootstrap) para encontrar los nombres de los endpoints DoH. Conviene comprobar la resolución de nombres locales y las consultas DNS inversas de redes privadas.
3. Filtrado sin romper la red
Mi decisión fue comenzar con una sola lista generalista: HaGeZi Multi NORMAL. Evité sumar listas agresivas y redundantes porque en el pasado terminé bloqueando servicios legítimos.
Lista para AdGuard Home:
https://cdn.jsdelivr.net/gh/hagezi/dns-blocklists@latest/adblock/multi.txtProyecto y documentación: <https://github.com/hagezi/dns-blocklists>.
En Filters → DNS blocklists, añadí esa lista y evité mantener varias listas generales que se solapan. Dejé la allowlist vacía al principio. Cuando un servicio falle, lo correcto es buscar la consulta en Query Log, confirmar la causa y permitir solamente el dominio necesario mediante la interfaz de AdGuard o una regla personalizada como:
@@||ejemplo.com^Esta regla es únicamente ilustrativa: permite el dominio y sus subdominios. No se debe agregar sin una necesidad concreta.
4. Sincronizar ambos AdGuard con AdGuard Home Sync
En el Docker/Portainer del NUC desplegué AdGuard Home Sync, que utiliza las API de las dos instancias. El repositorio del proyecto y sus ejemplos actualizados están en <https://github.com/bakito/adguardhome-sync>.
La configuración requiere identificar el origin (10.0.2.20), la replica (10.0.2.21), sus URLs reales de administración y las credenciales correspondientes. Las URLs pueden utilizar HTTP o HTTPS según cómo se haya configurado cada instancia; no hay que asumir que la API escucha en el puerto 53.
Recomiendo utilizar los ejemplos Compose y las variables de entorno de la versión que se vaya a instalar, almacenar las credenciales fuera del artículo y verificar en los logs que aparezcan conexiones a origen y réplica y una finalización correcta, como Sync done.
Precaución: el origen es la fuente de verdad. Una sincronización puede sobrescribir cambios realizados directamente en el secundario. Las opciones disponibles y los campos sincronizados dependen de la versión de AdGuard Home Sync.
5. Entregar los dos DNS a cada VLAN desde UniFi
En la configuración DHCP de cada red/VLAN de UniFi desactivé Auto DNS Server e introduje:
10.0.2.20
10.0.2.21
Esto permite que los clientes reciban ambas direcciones por DHCP. No significa que todos usen siempre primero .20 y después .21: algunos sistemas consultan indistintamente ambos, mantienen preferencias o tardan en reintentar cuando uno falla.
Después de cambiar DHCP, hay que renovar las concesiones o reconectar los dispositivos para que adopten los nuevos DNS. Si hay IPv6, hay que revisar también qué servidores DNS se anuncian por ese protocolo; de lo contrario, ciertos dispositivos podrían evitar el filtrado IPv4. Los equipos con DNS estático, DNS privado o DoH propio también pueden ignorar la configuración DHCP.
6. Acceso web con Nginx Proxy Manager y Cloudflare Tunnel
En mi instalación, los nombres dns1.edwardlopez.tech, dns2.edwardlopez.tech y adguardsync.edwardlopez.tech llegan al reverse proxy 192.168.1.191, que distingue los servicios mediante el nombre de host HTTPS y los reenvía al puerto web adecuado.
Los nombres de administración no son las direcciones que los clientes utilizan para resolver DNS. Las consultas de los dispositivos van directamente a 10.0.2.20:53 y 10.0.2.21:53.
Al configurar Cloudflare Tunnel apareció un 502 Bad Gateway. Para diagnosticarlo, primero confirmé la resolución DNS local y luego comprobé Nginx directamente, conservando el nombre HTTPS:
dig dns1.edwardlopez.tech
dig dns2.edwardlopez.tech

curl -kI --resolve dns1.edwardlopez.tech:443:192.168.1.191 \
  https://dns1.edwardlopez.tech
curl -kI --resolve dns2.edwardlopez.tech:443:192.168.1.191 \
  https://dns2.edwardlopez.tech
Ambas pruebas HTTP devolvieron **302 hacia /login.html, confirmando que el reverse proxy podía alcanzar las interfaces de AdGuard. El 502 se resolvió ajustando la configuración del acceso externo; no atribuyo aquí la causa exacta a una opción sin evidencia suficiente. En producción, conviene verificar certificados y SNI y evitar desactivar la validación TLS salvo cuando se entiende y acepta el riesgo. No publiques interfaces administrativas sin controles de acceso adecuados.**
7. Pruebas reales: DNS y caché
Desde mi PC Linux ejecuté:
dig @10.0.2.20 google.com +stats
dig @10.0.2.20 google.com +stats

dig @10.0.2.21 google.com +stats
dig @10.0.2.21 google.com +stats
Estos fueron los resultados observados:
| Servidor | Primera consulta | Segunda consulta |
|---|---|---|
AdGuard NUC (10.0.2.20) | 330 ms | 1 ms |
AdGuard NAS (10.0.2.21) | 311 ms | 0 ms |
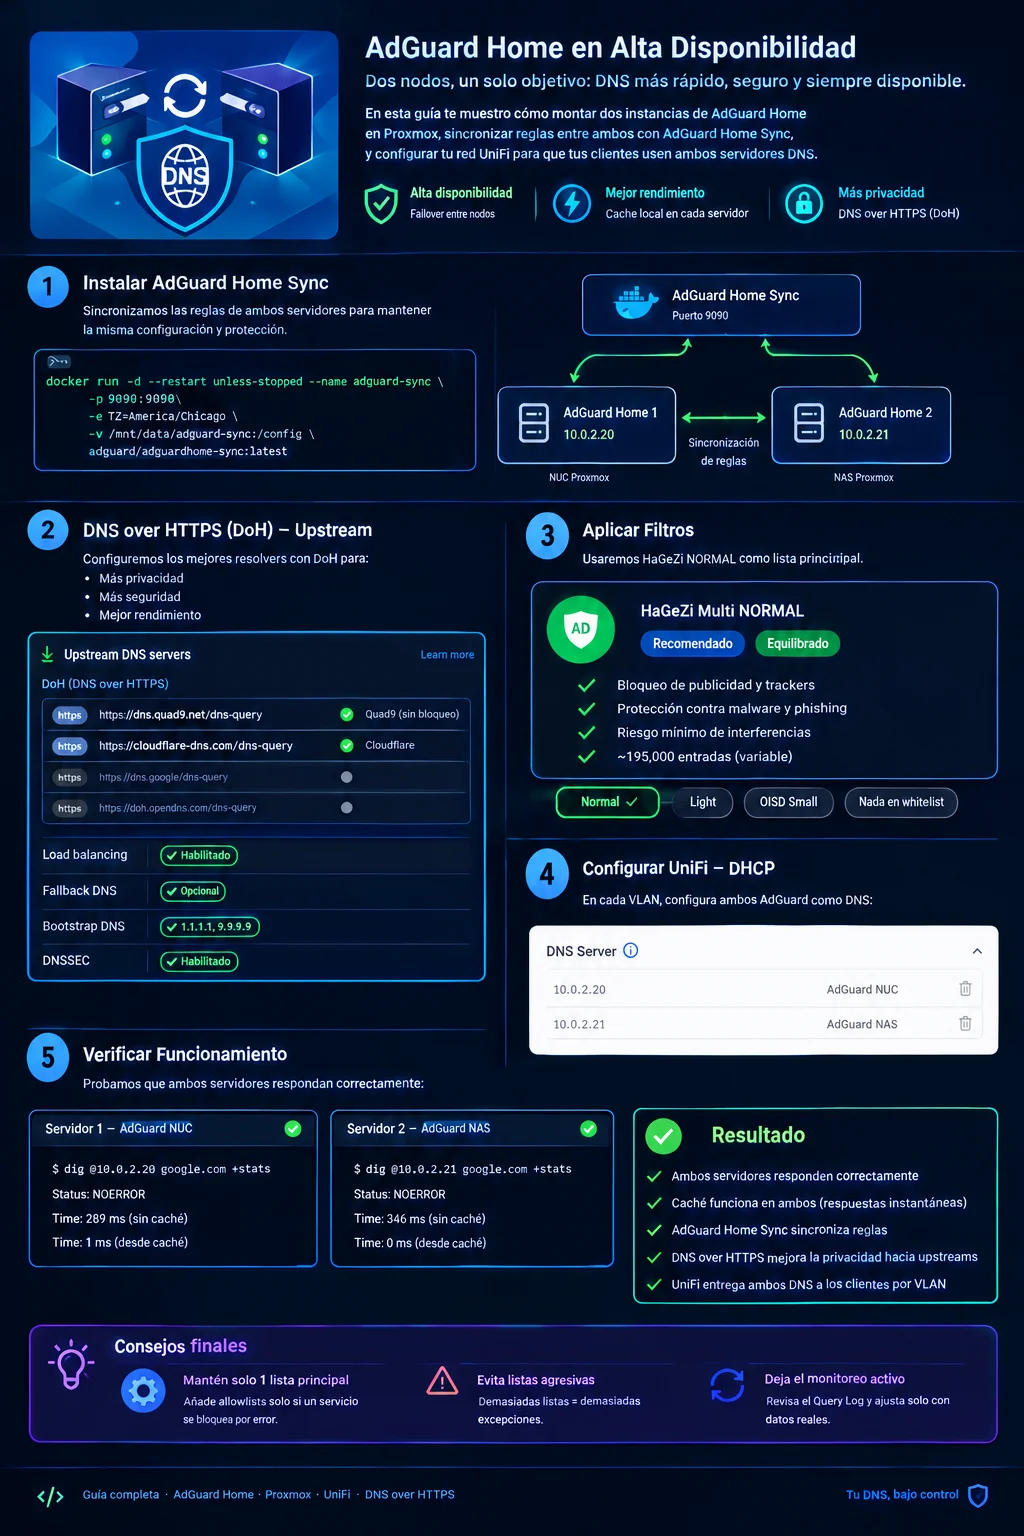
Las primeras respuestas llegaron correctamente (NOERROR). Las segundas se respondieron prácticamente al instante, con los mismos registros y TTL aún válido: una señal clara de que el caché local funciona en ambos servidores. Las latencias de la primera consulta son observaciones puntuales, no un benchmark representativo de todos los upstreams.
8. Cómo probar la redundancia de verdad
Las pruebas anteriores confirman que ambos servidores resuelven DNS, pero no prueban todavía el failover del cliente. Para verificarlo:
- Confirma en un equipo que DHCP le entregó ambos DNS.
- Detén temporalmente el LXC de AdGuard del NUC durante una ventana controlada.
- Desde un cliente normal, prueba la resolución de un dominio nuevo sin forzar
@10.0.2.21. - Observa si el cliente termina utilizando el servidor del NAS y cuánto tarda.
- Restaura el LXC del NUC y repite el ensayo apagando el NAS.
No hagas esta prueba mientras dependas de servicios críticos sin una alternativa de recuperación.
Conclusiones
El resultado es una arquitectura más resistente y fácil de administrar: dos AdGuard Home en hosts físicos distintos, filtros sincronizados, DNS cifrado hacia los upstreams y ambos DNS distribuidos por UniFi a las VLAN.
Mi principal aprendizaje es que más listas no equivalen a mejor protección. Prefiero un filtrado moderado, registros consultables y excepciones específicas cuando algo se rompe. Y aunque la redundancia DNS reduce el riesgo de interrupción, la experiencia real de failover depende de cada cliente y debe comprobarse.
Referencias: AdGuard Home · AdGuard Home Sync · HaGeZi DNS Blocklists · Proxmox VE Helper-Scripts
Preguntas, ideas y hallazgos.
Tu experiencia también cuenta.
Inicia sesión para participar en esta conversación.
La conversación empieza contigo.